Recherche de sous-domaines
 EN
 ID
 HI
 DE
 FR
Outil gratuit en ligne de recherche de sous-domaines
Voir tous les sous-domaines jamais utilisés par un domaine — lesquels sont actifs, où ils sont hébergés et lesquels pourraient être pris.
L’outil recherche simultanément les journaux de transparence des certificats et les jeux de données DNS passifs, fusionne les résultats, puis résout chaque nom via le DNS public pour obtenir son statut en direct, IP, CNAME et hébergement. C’est un scan passif : les serveurs de la cible ne sont jamais contactés. Accédez à comment l’utiliser, la signification de chaque statut ou la FAQ.
Comment trouver
tous les sous-domaines d’un domaine.
Saisissez un domaine, lisez le résumé, filtrez la liste — puis imprimez, téléchargez ou partagez le rapport.
-
manamil.dev/tools/subdomain-finder
 Étape 01 / 05
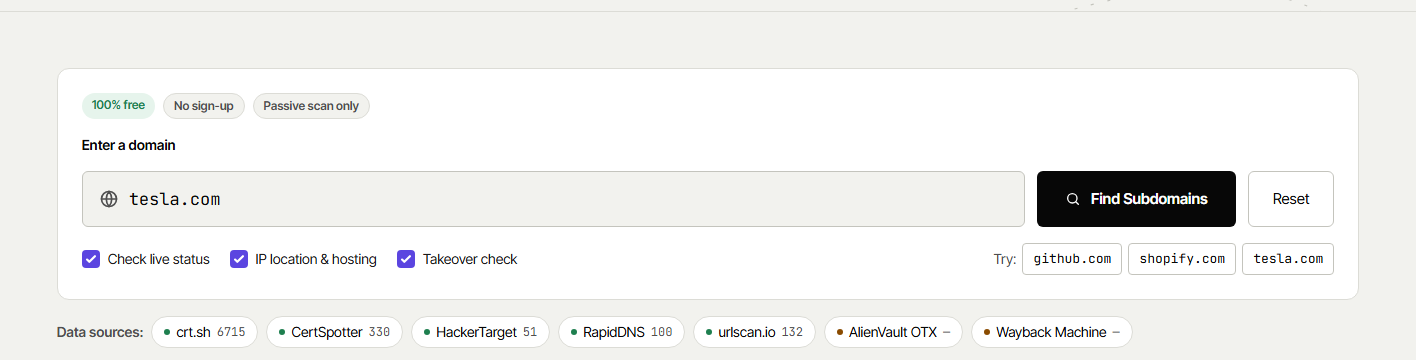
Entrez le domaine
Saisissez le domaine racine, par exemple
example.com, et cliquez sur Find Subdomains. Une URL complète fonctionne aussi — seul le domaine est utilisé, etwww.est supprimé.- →Vérifier le statut en direct résout chaque nom via le DNS public
- →Localisation IP & hébergement ajoute le pays, la ville et le fournisseur
- →Vérification de prise de contrôle recherche les CNAME orphelins
- →Les puces de source deviennent vertes à chaque réponse
-
manamil.dev/tools/subdomain-finder
 Étape 02 / 05
Lire le résumé
Les cartes affichent les totaux d’un coup d’œil : nombre de sous-domaines trouvés, combien sont actifs ou ne résolvent pas, combien présentent un risque de prise de contrôle, combien de pays les hébergent ainsi que le plus ancien et le plus récent nom.
- →Les risques de prise de contrôle et les CNAME cassés ont leur propre boîte d’avertissement
- →Un enregistrement DNS wildcard est détecté et expliqué
-
manamil.dev/tools/subdomain-finder
 Étape 03 / 05
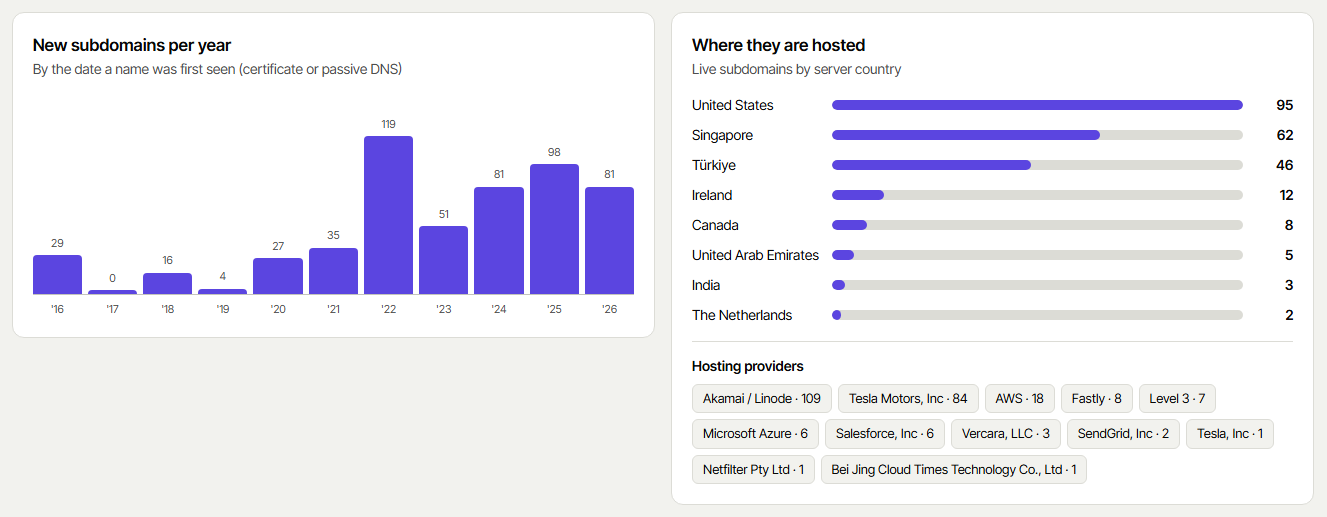
Voir quand et où
Le graphique annuel indique quand de nouveaux sous-domaines sont apparus (du premier certificat ou enregistrement DNS). À côté : les pays et fournisseurs d’hébergement des actifs — Cloudflare, AWS, Google Cloud, Hetzner, etc.
- →Première apparition = le plus ancien enregistrement public du nom
- →« Ce que chaque source a trouvé » répertorie chaque source avec son nombre
-
manamil.dev/tools/subdomain-finder
 Étape 04 / 05
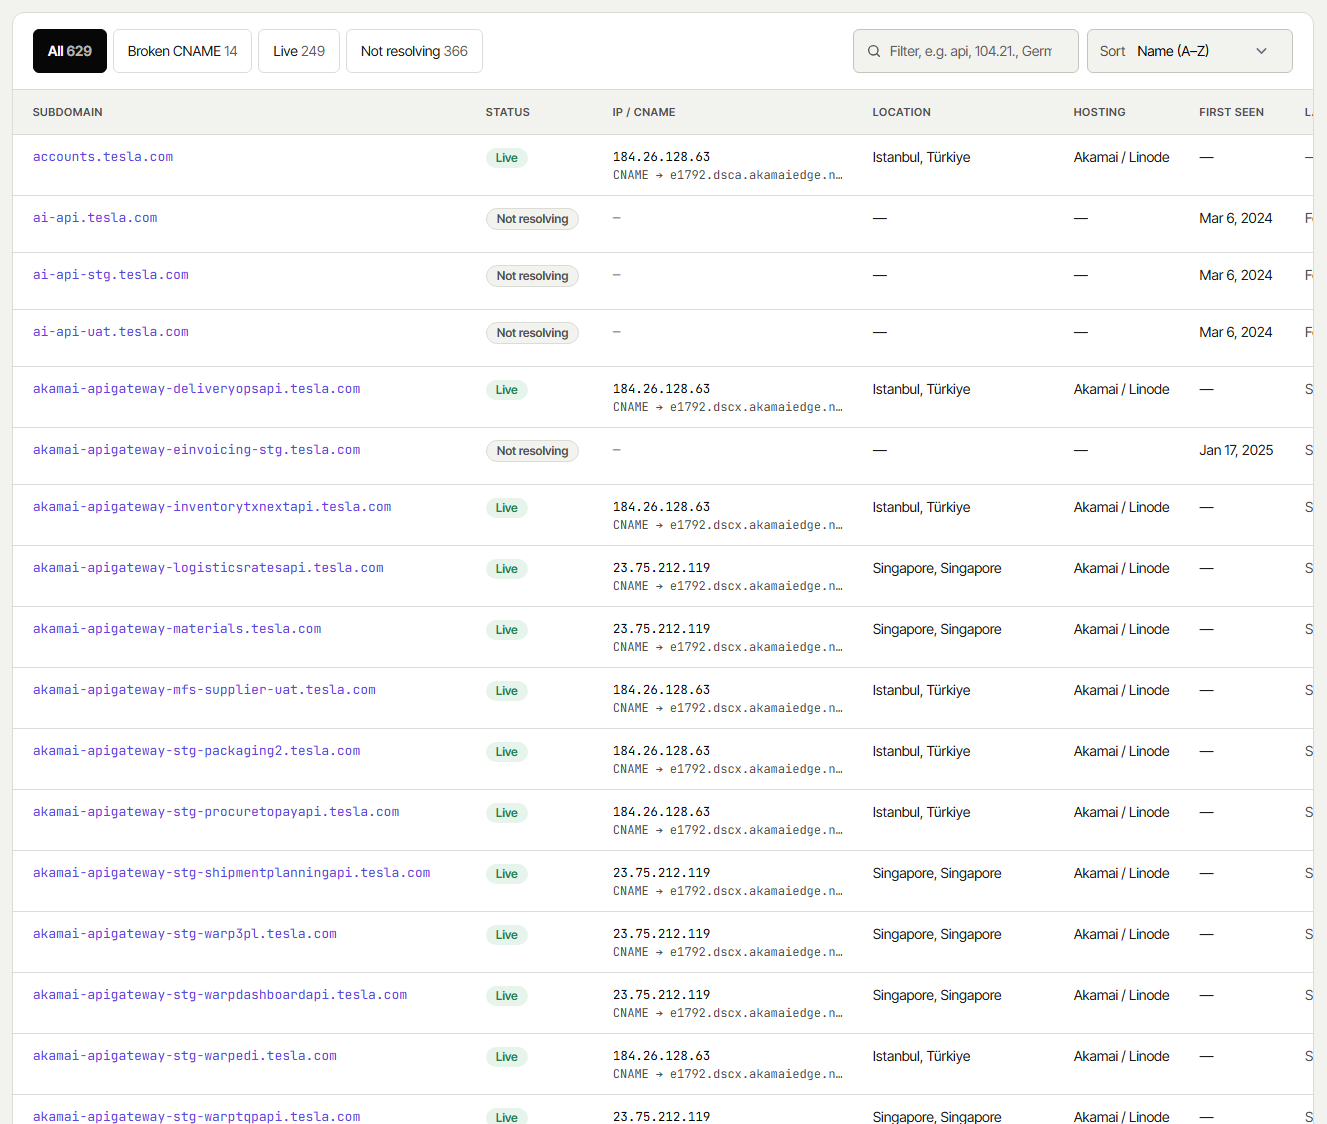
Filtrer la liste complète
Chaque sous-domaine avec son statut, adresse IP ou CNAME, localisation, hébergement, dates de première et dernière apparition, émetteur SSL et les sources qui le connaissent. Changez d’onglet (Actif, Non résolu, Risque de prise de contrôle…), saisissez le filtre, ou triez par date, statut ou pays.
- →Chaque nom ouvre le site dans un nouvel onglet
- →Les boutons DNS et SSL vérifient ce sous-domaine dans nos autres outils
- →50 lignes par page avec numéros de page
-
manamil.dev/tools/subdomain-finder
 Étape 05 / 05
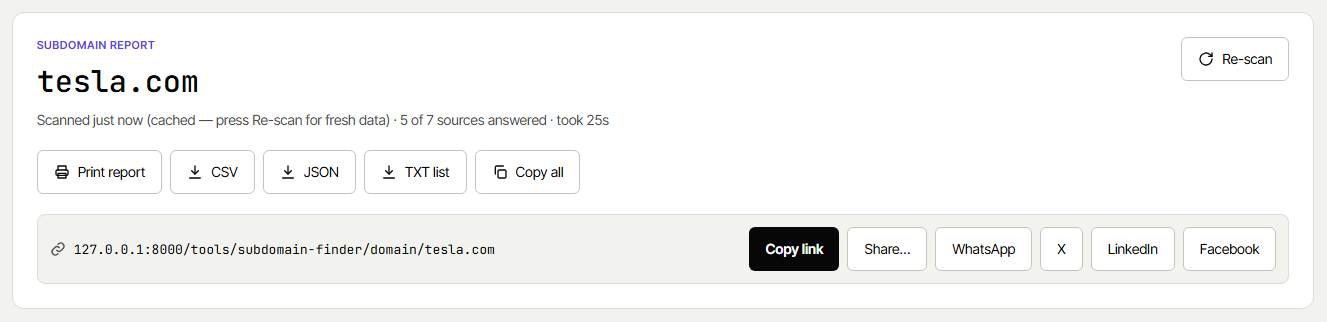
Imprimer, télécharger ou partager
Chaque scan possède son adresse unique, et les boutons en haut du rapport permettent d’aller plus loin :
- →Imprimer le rapport — un rapport A4 épuré (enregistrez-le en PDF depuis la fenêtre d’impression si vous avez besoin d’un fichier)
- →CSV, JSON et liste TXT — téléchargez la liste telle qu’elle est filtrée
- →Copier tout — chaque sous-domaine, un par ligne
- →Partager — copiez /tools/subdomain-finder/domain/example.com ou envoyez‑le sur WhatsApp, X, LinkedIn ou Facebook
- →Nouvelle analyse — ignore le cache de 6 heures pour des données à jour


Un rapport,
tout en un seul endroit.
Pas de compte, aucune limite de téléchargement — et uniquement des données réelles : une valeur manquante d’une source reste vide plutôt que devinée.
Tous les sous-domaines connus
Fusionnés et dédoublonnés depuis les journaux de transparence des certificats (crt.sh, CertSpotter) et le DNS passif (HackerTarget, RapidDNS, AlienVault OTX, urlscan.io, Wayback Machine).
Statut actif & IP
Chaque nom est résolu via le DNS public de Cloudflare et Google : actif avec ses adresses IP, non résolu, ou un CNAME qui ne pointe nulle part.
Localisation & hébergement
Pays, ville, fournisseur d’hébergement et ASN de chaque sous-domaine actif, ainsi qu’un graphique des nouvelles apparitions.
Risque de prise de contrôle
Les CNAME orphelins vers Heroku, GitHub Pages, AWS S3, Azure, Shopify, Netlify et plus de 50 autres services sont signalés, avec les actions à entreprendre.
Ce que chaque statut
dans le rapport signifie.
Chaque sous-domaine reçoit un statut après avoir été résolu via les résolveurs DNS publics.
Résout en une adresse IP
Le nom possède aujourd’hui un enregistrement A (directement ou via un CNAME). Un serveur web peut être présent ou non — ouvrez-le ou lancez le SSL Server Test pour vérifier.
N’est plus présent dans le DNS
Le nom existait autrefois (il avait un certificat ou un enregistrement DNS) mais ne renvoie plus d’adresse maintenant. Les anciens environnements de préproduction, de test et les sites de campagne aboutissent souvent ici.
CNAME orphelin pointant vers un service revendicable
Le CNAME pointe vers un service comme Heroku, GitHub Pages ou un bucket S3 qui n’existe plus. Quelqu’un d’autre pourrait le recréer et diffuser du contenu sur votre sous‑domaine. Supprimez l’enregistrement ou revendiquez à nouveau la ressource.
Pointe vers un nom qui n’existe pas
La cible du CNAME a disparu, mais ce n’est pas un service revendicable connu (par exemple un équilibreur de charge AWS supprimé). Ce n’est pas une prise de contrôle, mais l’enregistrement doit être nettoyé.
Les résolveurs n’ont pas répondu
Les serveurs de noms du domaine n’ont pas répondu à temps. Cliquez sur Re‑scan ou vérifiez le nom avec le DNS Checker.
Trop de noms à résoudre
Les très gros domaines possèdent des milliers de noms. Les 1 500 les plus récents sont résolus ; les autres sont listés mais non vérifiés. Téléchargez le CSV pour la liste complète.
Pourquoi les gens
recherchent des sous‑domaines.
La même liste répond à des questions très différentes.
Équipes de sécurité
Cartographiez la surface d’attaque : panneaux d’administration oubliés, anciens serveurs de préproduction et enregistrements DNS orphelins sont les points de départ des attaques.
Développeurs & DevOps
Auditez les environnements encore actifs, repérez les enregistrements pointant vers des serveurs supprimés et nettoyez le DNS avant une migration.
Chasseurs de bug bounty
Commencez la recon avec une liste passive provenant de sept sources, puis exportez‑la au format TXT ou CSV pour vos propres outils.
SEO & marketeurs
Découvrez comment un concurrent structure son site — blog, boutique, centre d’aide, sous‑domaines régionaux et de campagne — et quand chacun a été lancé.
D’où viennent les sous‑domaines
proviennent.
Tous les résultats proviennent de données publiques. Voici sur quoi repose chaque partie du rapport.
Questions
posées par les gens.
Oui. C’est entièrement gratuit et sans inscription. Vous pouvez imprimer le rapport, le télécharger au format CSV, JSON ou TXT et partager le lien autant que vous le souhaitez. Une limite d’usage raisonnable de quelques scans par minute maintient la rapidité pour tous.