 EN
 ID
 HI
 DE
 FR
Kostenloser Online-Subdomain-Finder
Siehe jede Subdomain, die eine Domain je verwendet hat – welche aktiv sind, wo sie gehostet werden und welche übernommen werden könnten.
Der Finder durchsucht gleichzeitig Certificate‑Transparency‑Logs und passive DNS‑Datensätze, kombiniert die Ergebnisse und löst dann jeden Namen über öffentliche DNS‑Server für Status, IP, CNAME und Hosting auf. Es ist ein passiver Scan: die Server des Ziels werden nie kontaktiert. Weiter zu Wie man es nutzt, was jeder Status bedeutet oder den FAQ.
Wie man findet
alle Subdomains einer Domain.
Domain eingeben, Zusammenfassung lesen, Liste filtern – dann Bericht drucken, herunterladen oder teilen.
-
manamil.dev/tools/subdomain-finder
 Schritt 01 / 05
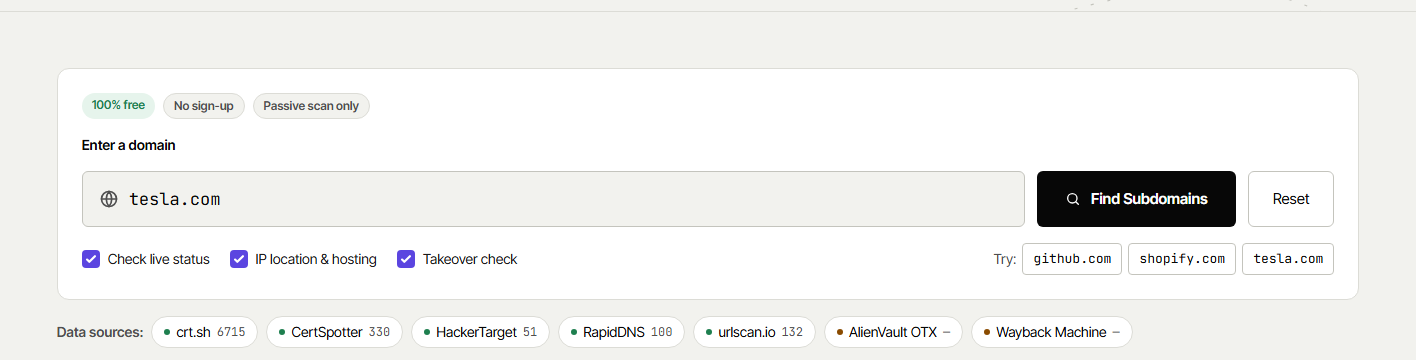
Domain eingeben
Eingabe der Root‑Domain, z. B.
example.com, und klicken Sie auf Find Subdomains. Eine komplette URL funktioniert ebenfalls – es wird nur die Domain verwendet, undwww.wird entfernt.- →Live‑Status prüfen löst jeden Namen über öffentliche DNS‑Server auf
- →IP‑Standort & Hosting ergänzt Land, Stadt und Anbieter
- →Übernahme‑Check sucht nach hängenden CNAMEs
- →Die Quellen‑Kacheln werden grün, sobald die jeweilige Quelle antwortet
-
manamil.dev/tools/subdomain-finder
 Schritt 02 / 05
Zusammenfassung lesen
Karten zeigen die Gesamtzahlen auf einen Blick: gefundene Subdomains, aktive bzw. nicht auflösbare, potenzielle Übernahme‑Risiken, Länder, in denen sie gehostet werden, sowie die älteste und neueste Subdomain.
- →Übernahme‑Risiken und fehlerhafte CNAMEs erhalten ein eigenes Warnfeld
- →Ein Wildcard‑DNS‑Eintrag wird erkannt und erklärt
-
manamil.dev/tools/subdomain-finder
 Schritt 03 / 05
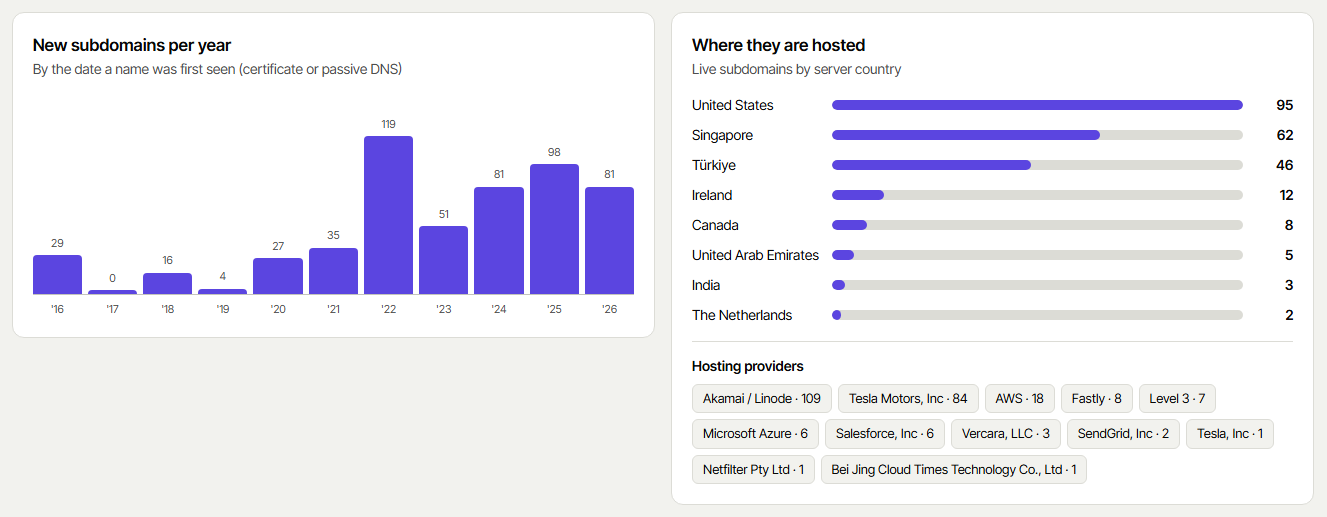
Siehe wann und wo
Das Jahresdiagramm zeigt, wann neue Subdomains erschienen (vom ersten Zertifikat oder DNS‑Eintrag). daneben: Länder und Hosting‑Provider der aktiven Subdomains – Cloudflare, AWS, Google Cloud, Hetzner und weitere.
- →Erste Erscheinung = der früheste öffentliche Eintrag des Namens
- →„Was jede Quelle gefunden hat“ listet jede Quelle mit ihrer Anzahl
-
manamil.dev/tools/subdomain-finder
 Schritt 04 / 05
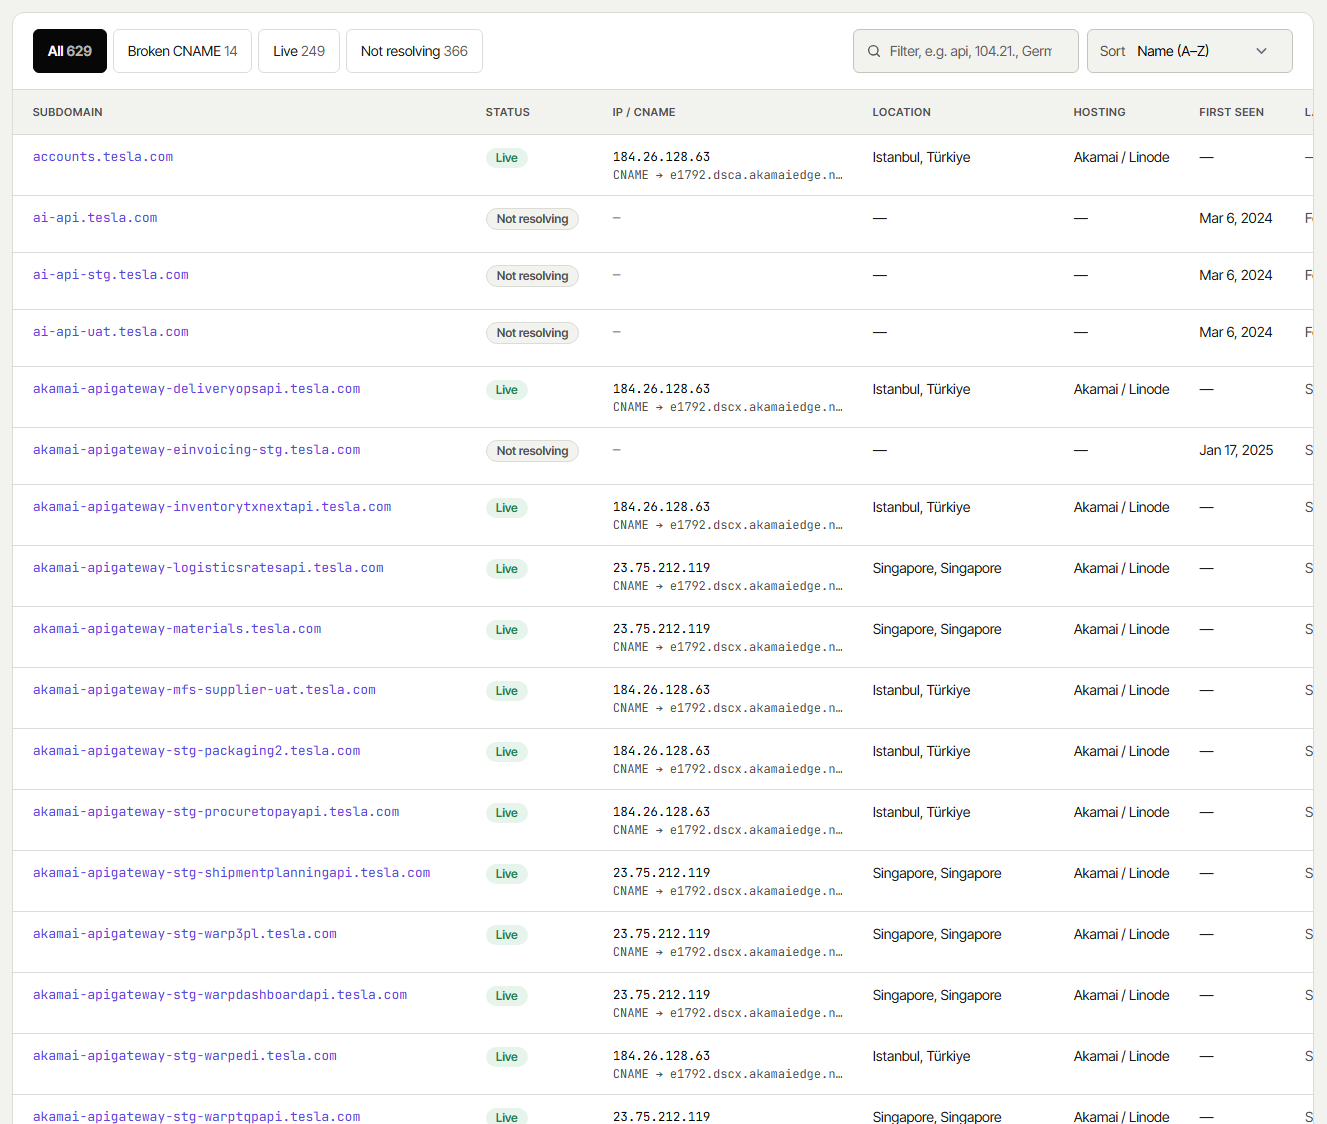
Vollständige Liste filtern
Jede Subdomain mit Status, IP‑Adresse oder CNAME, Standort, Hosting, ersten und letzten Auftreten, SSL‑Aussteller und den Quellen, die sie kennen. Registerkarten wechseln (Aktiv, Nicht auflösbar, Übernahme‑Risiko …), im Filter tippen oder nach Datum, Status oder Land sortieren.
- →Jeder Name öffnet die Seite in einem neuen Tab
- →DNS- und SSL-Buttons prüfen diese Subdomain in unseren anderen Tools
- →50 Zeilen pro Seite mit Seitenzahlen
-
manamil.dev/tools/subdomain-finder
 Schritt 05 / 05
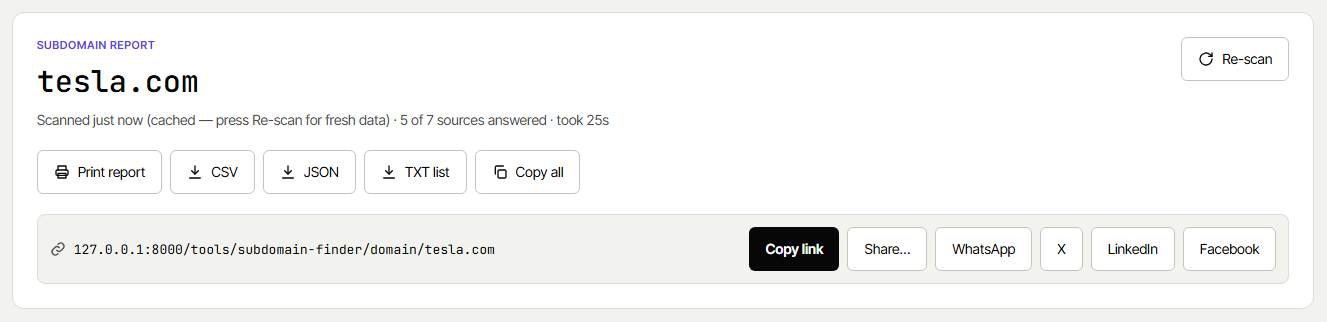
Drucken, herunterladen oder teilen
Jeder Scan hat eine eigene Adresse, und die Buttons oben im Bericht führen weiter:
- →Bericht drucken – ein klares A4‑Report (bei Bedarf als PDF aus dem Druckfenster speichern)
- →CSV-, JSON- und TXT‑Liste – die gefilterte Liste herunterladen
- →Alle kopieren – jede Subdomain, eine pro Zeile
- →Teilen – kopiere /tools/subdomain-finder/domain/example.com oder sende es zu WhatsApp, X, LinkedIn oder Facebook
- →Erneut scannen – umgeht den 6‑Stunden‑Cache für aktuelle Daten


Ein Bericht,
alles an einem Ort.
Kein Konto, keine Download‑Limits – und nur echte Daten: ein fehlender Wert bleibt leer, statt geschätzt zu werden.
Jede bekannte Subdomain
Zusammengeführt und dedupliziert aus Certificate‑Transparency‑Logs (crt.sh, CertSpotter) und passivem DNS (HackerTarget, RapidDNS, AlienVault OTX, urlscan.io, Wayback Machine).
Live‑Status & IP
Jeder Name wird über Cloudflare und Google Public DNS aufgelöst: aktiv mit IP‑Adressen, nicht auflösbar oder ein CNAME, der nirgendwo hinzeigt.
Standort & Hosting
Land, Stadt, Hosting‑Provider und ASN jeder aktiven Subdomain sowie ein Diagramm, wann neue Subdomains entstanden.
Übernahme‑Risiko
Hängende CNAMEs zu Heroku, GitHub Pages, AWS S3, Azure, Shopify, Netlify und über 50 weiteren Diensten werden markiert, inkl. Handlungsempfehlungen.
Was jeder Status
im Bericht bedeutet.
Jede Subdomain erhält nach Auflösung über öffentliche DNS‑Resolver einen Status.
Wird zu einer IP-Adresse aufgelöst
Der Name hat aktuell einen A-Record (direkt oder über einen CNAME). Möglicherweise läuft darauf ein Webserver – öffnen Sie ihn oder führen Sie den SSL Server Test aus, um dies zu überprüfen.
Nicht mehr im DNS
Der Name existierte einmal (hatte ein Zertifikat oder einen DNS-Eintrag), liefert jetzt aber keine Adresse mehr. Alte Staging-, Test- und Kampagnen-Sites landen meist hier.
Verwaister CNAME auf einen beanspruchbaren Dienst
Der CNAME verweist auf einen Dienst wie Heroku, GitHub Pages oder einen S3-Bucket, der nicht mehr existiert. Jemand anderes könnte diesen erstellen und Inhalte auf Ihrer Subdomain bereitstellen. Entfernen Sie den Eintrag oder beanspruchen Sie die Ressource erneut.
Verweist auf einen Namen, der nicht existiert
Das CNAME-Ziel ist verschwunden, es handelt sich jedoch um keinen bekannten beanspruchbaren Dienst (zum Beispiel einen gelöschten AWS Load Balancer). Kein Takeover, aber der Eintrag sollte bereinigt werden.
Die Resolver haben nicht geantwortet
Die Nameserver der Domain haben nicht rechtzeitig geantwortet. Klicken Sie auf „Erneut scannen“ oder prüfen Sie den Namen mit dem DNS Checker.
Zu viele Namen zum Auflösen
Sehr große Domains haben Tausende von Namen. Die 1.500 zuletzt gesehenen werden aufgelöst; der Rest wird aufgelistet, aber nicht überprüft. Laden Sie die CSV-Datei für die vollständige Liste herunter.
Warum Leute
Subdomains abfragen.
Dieselbe Liste beantwortet ganz unterschiedliche Fragen.
Sicherheitsteams
Angriffsfläche abbilden: Vergessene Admin-Panels, alte Staging-Server und verwaiste DNS-Einträge sind der Ausgangspunkt für Angriffe.
Entwickler & DevOps
Prüfen, welche Umgebungen noch existieren, Einträge finden, die auf gelöschte Server verweisen, und das DNS vor einer Migration aufräumen.
Bug-Bounty-Hunter
Recon mit einer passiven Liste aus sieben Quellen starten und diese dann als TXT oder CSV für eigene Tools exportieren.
SEO & Marketer
Sehen, wie ein Mitbewerber seine Website strukturiert – Blog, Shop, Hilfe-Center, regionale und Kampagnen-Subdomains – und wann die jeweilige gestartet wurde.
Woher die Subdomains
stammen.
Alle Ergebnisse basieren auf öffentlichen Aufzeichnungen. Hier ist die Grundlage für die einzelnen Teile des Berichts.
Häufig gestellte
Fragen.
Ja. Er ist komplett kostenlos und ohne Registrierung. Sie können den Bericht drucken, als CSV, JSON oder TXT herunterladen und den Link so oft teilen, wie Sie möchten. Ein Fair-Use-Limit von einigen Scans pro Minute sorgt dafür, dass er für alle schnell bleibt.