 EN
 FR
 TR
 DE
 ZH
 ES
 RU
 ID
 RO
Check if a password matches a bcrypt hash — the same check your login code does (password_verify, bcrypt.compare…). Works with $2a$, $2b$ and $2y$.
Paste a hash to see its version, cost, salt and checksum.
如何使用
bcrypt 生成器。
四个步骤涵盖所有功能:生成哈希、校验密码、读取哈希和选择成本系数。
-
manamil.dev/tools/bcrypt-hash-generator
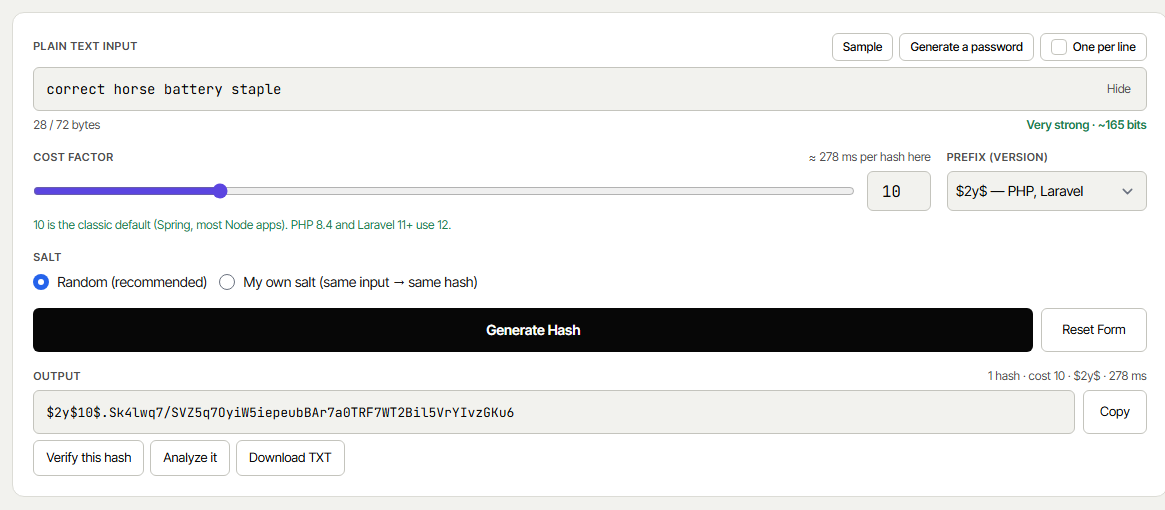 Step 01 / 04
生成哈希
输入或粘贴文本,选择成本系数和前缀,然后点击“生成哈希”。哈希可在瞬间生成,供你复制或下载。
- →显示/隐藏文本,查看你使用了 bcrypt 72 字节限制中的多少
- →“生成密码”可创建一个强随机密码
- →PHP 和 Laravel 使用 $2y$,Node、Python 和 Go 使用 $2b$
- →“每行一个”模式可一次性生成多达 100 个密码的哈希
- →复制 或 下载 TXT 仅保存哈希结果——特意不提供共享链接,以确保密码永远不会出现在 URL 中
-
manamil.dev/tools/bcrypt-hash-generator
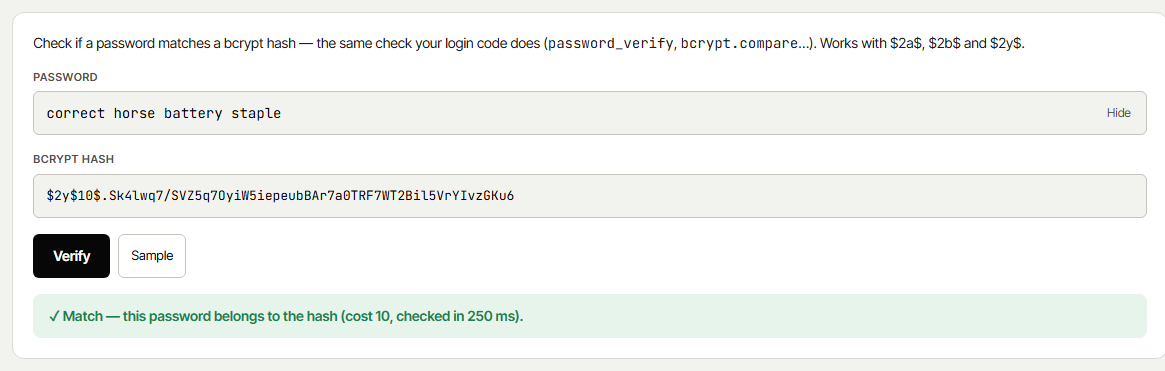 Step 02 / 04
校验密码
输入密码和存储的哈希,查看它们是否匹配——与登录代码中的 password_verify() 或 bcrypt.compare() 检查逻辑一致。
- →支持 $2a$、$2b$ 和 $2y$ 哈希
- →“校验此哈希”会自动从生成器填入两个字段
- →显示成本系数和校验所耗时间
-
manamil.dev/tools/bcrypt-hash-generator
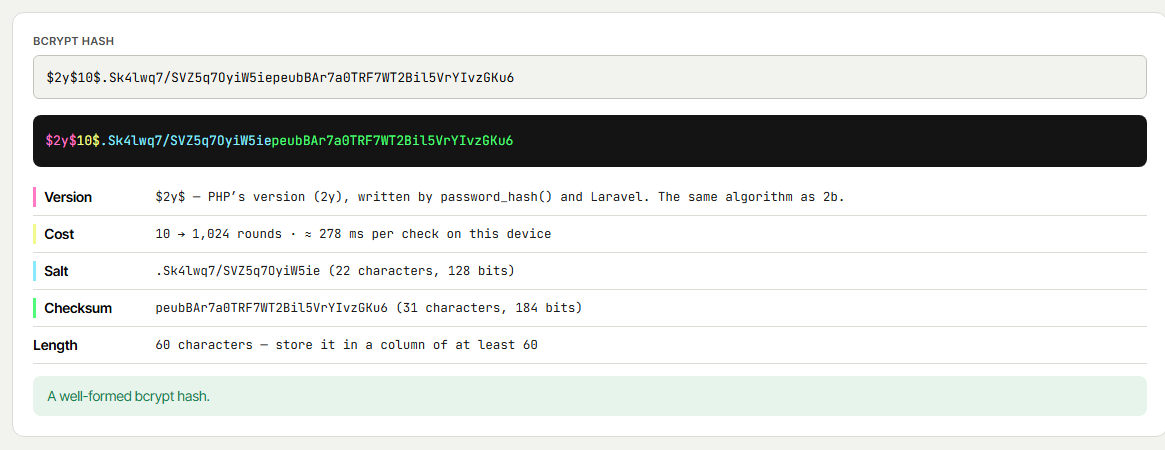 Step 03 / 04
分析哈希
粘贴任意 bcrypt 哈希以查看其组成部分,并检查是否存在异常。
- →版本、成本系数、22 字符盐值和 31 字符校验和(彩色显示)
- →针对截断的哈希、过低的成本系数和无效字符发出警告
- →告诉你该设备执行单次校验所需的时间
-
manamil.dev/tools/bcrypt-hash-generator
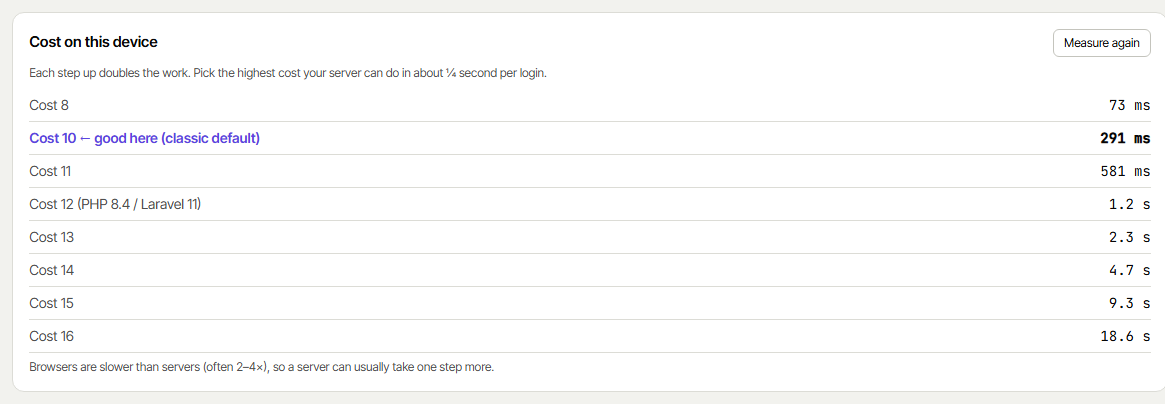 Step 04 / 04
选择成本系数
该工具会评估你的设备性能并显示每个成本系数所需的耗时,以便你选择一个既安全又不会拖慢登录速度的值。
- →建议每次登录耗时约为 250 毫秒
- →成本系数切勿低于 10 (参考 OWASP 标准)
- →服务器的处理速度通常比浏览器快


什么是 bcrypt,
以及它为何安全。
这是一个由 Niels Provos 和 David Mazières 于 1999 年开发的密码哈希函数,基于 Blowfish 加密算法——是 PHP、Laravel、Rails 和 Spring 的默认选择。
刻意降低效率
MD5 或 SHA-256 在显卡上每秒可计算数十亿次哈希。Bcrypt 旨在降低计算速度,从而使破解密码的成本极高。
每次加盐
每个哈希都包含一个全新的 128 位随机盐值。即使两个用户的密码相同,得到的哈希也完全不同,这让彩虹表攻击失效。
可调节的成本系数
成本系数设定了 2^cost 轮的计算。随着计算机性能提升,你可以调高一级,使每次新哈希的破解难度翻倍。
单向加密
Bcrypt 哈希无法被解密。唯一的还原途径是进行猜测并重新哈希——这正是 bcrypt 通过降低速度来防止的行为。
组成
bcrypt 哈希的各个部分。
长度始终为 60 个字符。盐值和成本系数包含在哈希字符串中,因此每个用户仅需存储这一个字符串。
版本
$2y$
标识哈希是由哪个变体生成的。
成本系数
10$
2¹⁰ = 1,024 轮密钥设置。
盐值
.Sk4lwq7/SVZ5q7OyiW5ie
22 个字符,128 位随机数。
校验和
peubBAr7a0TRF7WT2Bil5VrYIvzGKu6
31 个字符,184 位哈希。
$2a$, $2b$, $2y$
以及 $2x$ 的说明。
PHP 与 Laravel
由 password_hash() 和 Laravel 的 Hash::make() 生成。自 PHP 5.3.7 起的标签——与 $2b$ 使用相同算法。
Node、Python、Go
当前的 OpenBSD 版本(2014),被大多数库采用。修复了一个在密码超过 255 字节时的罕见错误。
Java 与旧系统
长期使用的通用标签。所有现代库仍能识别。
仅限旧版
标记由旧的、有缺陷的 PHP 实现生成的哈希。仅用于升级旧数据——不要再生成新的。
几乎所有库都能识别这三种现代标签,因此 Laravel 生成的哈希($2y$)可以在 Node.js、Python 中验证,反之亦然。
如何选择
bcrypt 成本。
每增加一步,工作量翻倍。选择服务器在一次登录约 250 ms 内能完成的最高 cost——且不要低于 10,正如 OWASP 备忘单 所建议的。
工具中的 本设备成本 面板会测量你的电脑并给出建议值。以后提升 cost 是安全的:旧的哈希仍然可用,并可在下次登录时升级。
Bcrypt 与 Argon2、
scrypt 和 SHA-256。
目前常见密码存储方案的排名。
在 PHP、
Laravel 和 Node.js 中使用 bcrypt。
该工具的 代码示例 标签页提供了针对 10 种语言的现成代码片段以及你当前的代价设置:PHP、Laravel、Node.js、Python、Django、Java、Go、C#、Ruby 和 Rust。
$hash = password_hash($password, PASSWORD_BCRYPT, ['cost' => 12]);

password_verify($password, $hash); // true / falseuse Illuminate\Support\Facades\Hash;
$hash = Hash::make($password);
Hash::check($password, $hash); // true / falseimport bcrypt from 'bcrypt';
const hash = await bcrypt.hash(password, 12);
await bcrypt.compare(password, hash); // true / false常见
问题。
可以。哈希值是在你的浏览器中通过 JavaScript 计算的;你输入文本永远不会发送到我们的服务器,也不会被存储。你可以亲自验证:在点击“生成哈希”时打开浏览器的网络(Network)标签页 —— 没有发出任何请求。不过,对于生产环境的密码,哈希应在用户注册时由你自己的服务器代码生成。