 EN
 FR
 TR
 DE
 ZH
 ES
 RU
 ID
 RO
Check if a password matches a bcrypt hash — the same check your login code does (password_verify, bcrypt.compare…). Works with $2a$, $2b$ and $2y$.
Paste a hash to see its version, cost, salt and checksum.
Ücretsiz çevrimiçi bcrypt hash oluşturucu, denetleyici ve analizci
Herhangi bir şifreyi güvenli bir bcrypt hash'ine dönüştürün, hash'lere karşı şifreleri kontrol edin, bir hash'in içeriğini okuyun ve doğru maliyeti bulun — hepsi tarayıcınızda.
Bu sayfadaki her şey yerel olarak çalışır. Şifreniz yüklenmez, kaydedilmez ya da saklanmaz; bu da aracı oturum açma testleri, kimlik doğrulama hata ayıklama ve veritabanı doldurma için güvenli kılar. Şuraya atlayın: nasıl çalıştığı, maliyeti seçme veya SSS.
Nasıl Kullanılır
bcrypt oluşturucu.
Dört adım her şeyi kapsar: bir hash oluşturma, şifreyi kontrol etme, hash'i okuma ve maliyeti seçme.
-
manamil.dev/tools/bcrypt-hash-generator
 Step 01 / 04
Hash Oluştur
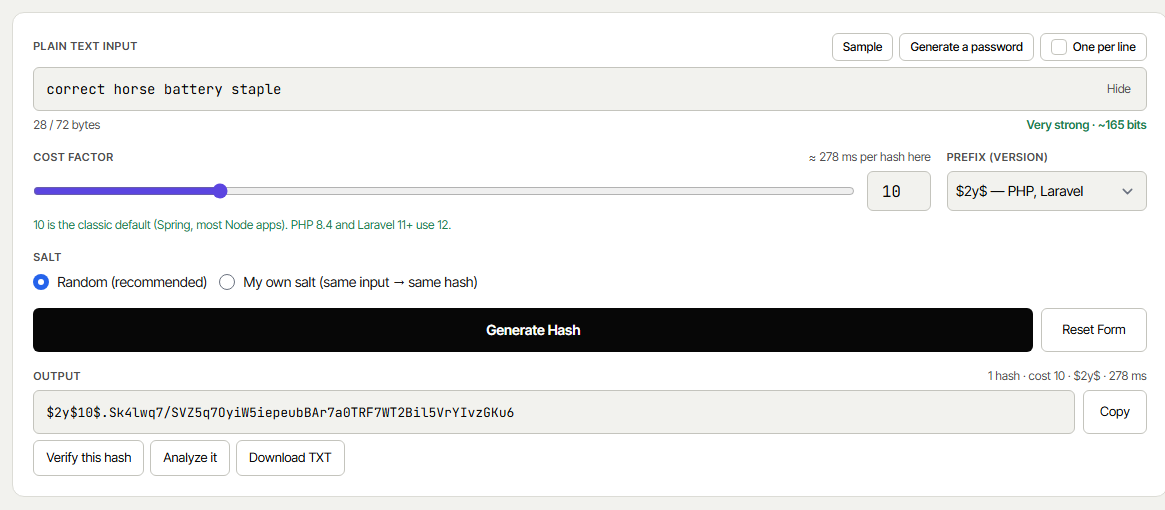
Metni yazın ya da yapıştırın, maliyet faktörünü ve öneki seçin, ardından Hash Oluştur'a basın. Hash, bir saniyenin altında kopyalanmaya ya da indirmeye hazır olur.
- →Metni göster / gizle ve bcrypt’in 72 baytından ne kadar kullandığınızı görün
- →“Generate a password” güçlü bir rastgele şifre oluşturur
- →$2y$ PHP ve Laravel için, $2b$ Node, Python ve Go için
- →“One per line” aynı anda 100 şifreye kadar hash oluşturur
- →Kopyala veya TXT İndir sadece hash'leri kaydeder — kasıtlı olarak paylaşım bağlantısı yoktur, böylece şifreler asla bir URL'ye düşmez
-
manamil.dev/tools/bcrypt-hash-generator
 Step 02 / 04
Şifreyi Doğrula
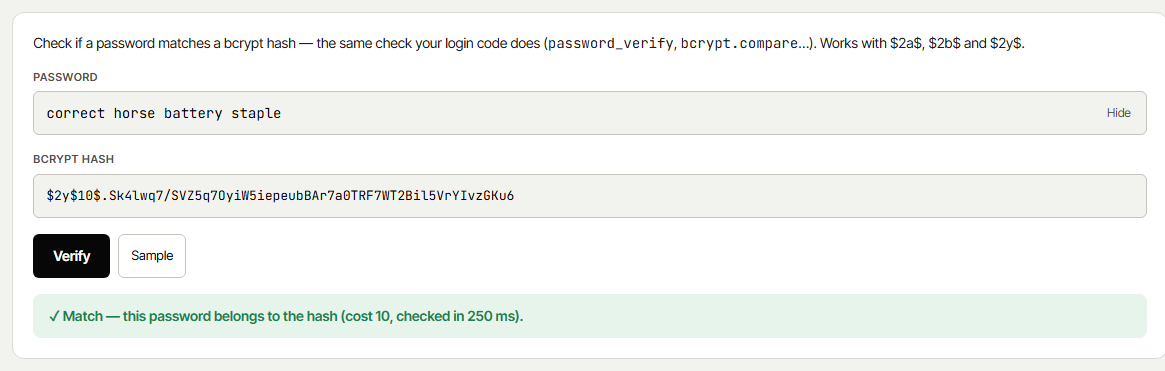
Bir şifre ve saklanan hash'i girerek ikisinin eşleşip eşleşmediğini görün — giriş kodunuzdaki password_verify() veya bcrypt.compare() ile aynı kontrol.
- →$2a$, $2b$ ve $2y$ hash'leriyle çalışır
- →“Verify this hash” iki alanı da oluşturucudan doldurur
- →Maliyeti ve kontrolün ne kadar sürdüğünü gösterir
-
manamil.dev/tools/bcrypt-hash-generator
 Step 03 / 04
Hash Analiz Et
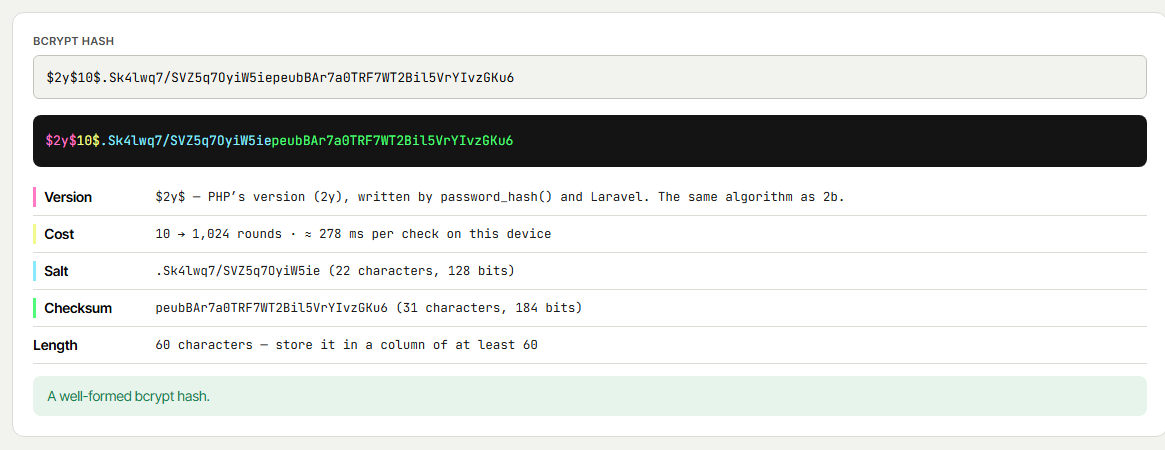
Herhangi bir bcrypt hash'ini yapıştırarak bileşenlerini ve olası hataları görün.
- →Versiyon, maliyet, 22 karakterlik tuz ve 31 karakterlik denetim toplamı, renkli
- →Kesilmiş hash'ler, düşük maliyet ve geçersiz karakterler hakkında uyarır
- →Cihazınızda bir kontrolün ne kadar sürdüğünü bildirir
-
manamil.dev/tools/bcrypt-hash-generator
 Step 04 / 04
Maliyeti Seç
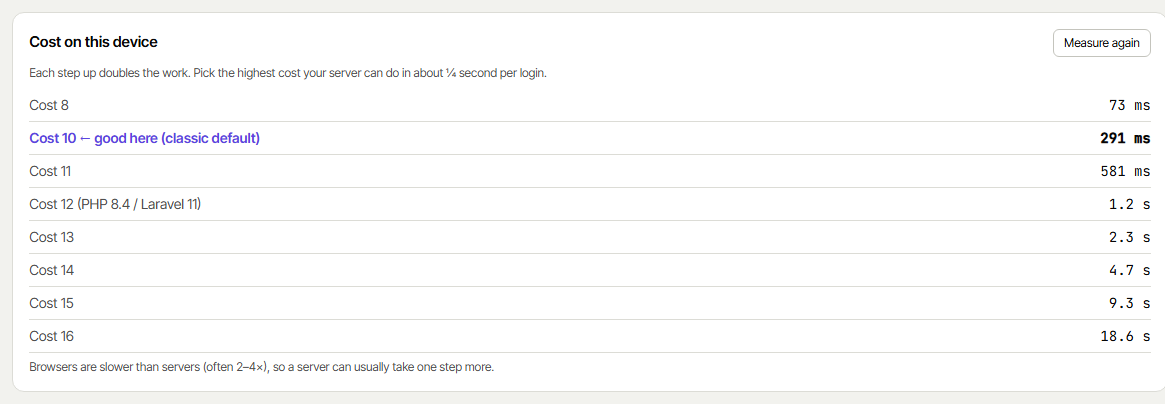
Araç cihazınızı ölçer ve her maliyet faktörünün ne kadar sürdüğünü gösterir; böylece oturum açmalarınızı yavaşlatmayacak güvenli bir değer seçebilirsiniz.
- →Oturum başına yaklaşık 250 ms hedefleyin
- →Maliyet 10'un altına asla düşmeyin (OWASP)
- →Sunucular genellikle tarayıcılardan bir adım daha hızlıdır


bcrypt nedir,
ve neden güvenlidir.
1999 yılında Niels Provos ve David Mazières tarafından geliştirilen, Blowfish şifresine dayanan bir şifre hashleme işlevi; PHP, Laravel, Rails ve Spring'de varsayılan olarak kullanılır.
Kasıtlı olarak yavaş
MD5 ya da SHA-256, bir grafik kartında saniyede milyarlarca hash hesaplayabilir. Bcrypt ise yavaş çalışacak şekilde tasarlanmıştır; bu da şifre tahminini son derece maliyetli hâle getirir.
Her seferinde tuzlanır
Her hash, yeni bir 128‑bit rastgele tuz içerir. Aynı şifreyi kullanan iki kullanıcı farklı hash'ler alır ve rainbow tabloları işe yaramaz.
Yükseltebileceğiniz bir maliyet
Maliyet faktörü, 2^cost çalışma turunu belirler. Bilgisayarlar hızlandıkça maliyeti bir artırırsınız ve her yeni hash kırılması iki kat daha zor olur.
Sadece tek yönlü
Bir bcrypt hash'i çözülemez. Geri dönüş yolu sadece tahmin edip yeniden hash'lemektir — tam da bcrypt'in yavaş tasarımı bu şekilde çalışır.
Bcrypt hash'inin
bir bcrypt hash'i.
Her zaman 60 karakterdir. Tuz ve maliyet hash içinde saklanır, bu yüzden kullanıcı başına yalnızca bu tek dizeyi depolarsınız.
Versiyon
$2y$
Hash'i hangi sürümün yazdığını gösterir.
Maliyet
10$
2¹⁰ = 1.024 anahtar kurulum turu.
Tuz
.Sk4lwq7/SVZ5q7OyiW5ie
22 karakter, 128 rastgele bit.
Sağlama Toplamı
peubBAr7a0TRF7WT2Bil5VrYIvzGKu6
31 karakter, 184 bit hash.
$2a$, $2b$, $2y$
ve $2x$ açıklaması.
PHP & Laravel
password_hash() ve Laravel’in Hash::make() fonksiyonu tarafından yazılır. PHP'nin 5.3.7'den beri etiketi — $2b$ ile aynı algoritmadır.
Node, Python, Go
Güncel OpenBSD sürümü (2014), günümüzde çoğu kütüphane tarafından kullanılır. 255 bayttan uzun parolalardaki nadir bir hatayı düzeltir.
Java ve eski sistemler
Uzun süredir kullanılan yaygın etiket. Tüm modern kütüphaneler bunu okumaya devam eder.
Yalnızca eski sistemler
Eski ve hatalı bir PHP uygulamasıyla oluşturulan hash'leri belirtir. Yalnızca eski verileri yükseltmek içindir — asla yeni oluşturmayın.
Neredeyse tüm kütüphaneler üç modern etiketi de okur; bu sayede Laravel ile yapılan bir hash ($2y$) Node.js veya Python'da doğrulanabilir ve tam tersi de geçerlidir.
Nasıl seçilir
bcrypt maliyeti.
Her adım iş yükünü iki katına çıkarır. Sunucunuzun giriş başına yaklaşık 250 ms'de yapabileceği en yüksek maliyeti seçin ve OWASP bilgi sayfasının önerdiği gibi asla 10'un altına düşmeyin.
Araçtaki Bu cihazdaki maliyet paneli kendi bilgisayarınızı ölçer ve bir değer önerir. Maliyeti daha sonra artırmak güvenlidir: eski hash'ler çalışmaya devam eder ve sonraki girişte yükseltilebilir.
Şunlar için 5 kural
bcrypt kullanımı.
Girişleri en sık bozan hatalar ve bunlardan nasıl kaçınılır. Sitenizin güvenli bir şekilde sunulduğundan emin değil misiniz? SSL Sunucu Testi'ni çalıştırın.
Bcrypt ile Argon2,
scrypt ve SHA-256.
Günümüzde şifre saklamak için yaygın seçeneklerin sıralaması.
PHP,
Laravel ve Node.js'te bcrypt.
Aracın Kod örnekleri sekmesinde 10 dil için maliyetinizle hazırlanmış hazır kodlar bulunur: PHP, Laravel, Node.js, Python, Django, Java, Go, C#, Ruby ve Rust.
$hash = password_hash($password, PASSWORD_BCRYPT, ['cost' => 12]);

password_verify($password, $hash); // true / falseuse Illuminate\Support\Facades\Hash;
$hash = Hash::make($password);
Hash::check($password, $hash); // true / falseimport bcrypt from 'bcrypt';
const hash = await bcrypt.hash(password, 12);
await bcrypt.compare(password, hash); // true / falseSıkça sorulan
sorular.
Evet. Hash, tarayıcınızda JavaScript ile hesaplanır; yazdığınız metin sunucumuza asla gönderilmez ve saklanmaz. Bunu kendiniz kontrol edebilirsiniz: Hash Üret butonuna bastığınızda tarayıcınızın ağ (network) sekmesini açın; hiçbir istek yapılmadığını görürsünüz. Ancak üretim (production) şifreleri için hash, kullanıcı kayıt olurken kendi sunucu kodunuz tarafından oluşturulmalıdır.