Generator Hash Bcrypt
 EN
 FR
 TR
 DE
 ZH
 ES
 RU
 ID
 RO
Check if a password matches a bcrypt hash — the same check your login code does (password_verify, bcrypt.compare…). Works with $2a$, $2b$ and $2y$.
Paste a hash to see its version, cost, salt and checksum.
Generator, pemeriksa, dan analis hash bcrypt online gratis
Ubah setiap kata sandi menjadi hash bcrypt yang aman, periksa kata sandi terhadap hash, baca isi sebuah hash dan temukan biaya yang tepat — semua di peramban Anda.
Semua yang ada di halaman ini dijalankan secara lokal. Kata sandi Anda tidak diunggah, dicatat, atau disimpan, sehingga alat ini aman untuk menguji login, men-debug otentikasi, dan mengisi basis data. Lompat ke cara kerjanya, memilih biaya atau FAQ.
Cara Menggunakan
generator bcrypt.
Empat langkah mencakup semua: buat hash, periksa kata sandi, baca hash, dan pilih biaya.
-
manamil.dev/tools/bcrypt-hash-generator
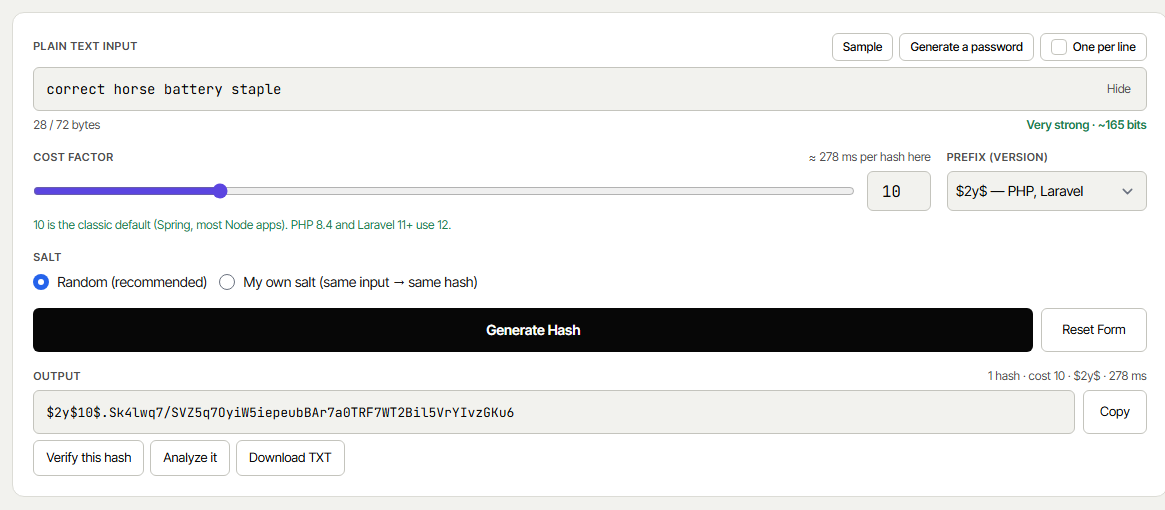 Step 01 / 04
Buat Hash
Ketik atau tempel teks, pilih faktor biaya dan prefiks, lalu tekan Buat Hash. Hash siap disalin atau diunduh dalam hitungan detik.
- →Tampilkan / sembunyikan teks, dan lihat berapa banyak dari 72 byte bcrypt yang Anda gunakan
- →“Buat kata sandi” menghasilkan kata sandi acak yang kuat
- →$2y$ untuk PHP dan Laravel, $2b$ untuk Node, Python, dan Go
- →“Satu per baris” menghash hingga 100 kata sandi sekaligus
- →Salin atau Unduh TXT hanya menyimpan hash — tidak ada tautan berbagi sengaja, sehingga kata sandi tidak pernah muncul di URL
-
manamil.dev/tools/bcrypt-hash-generator
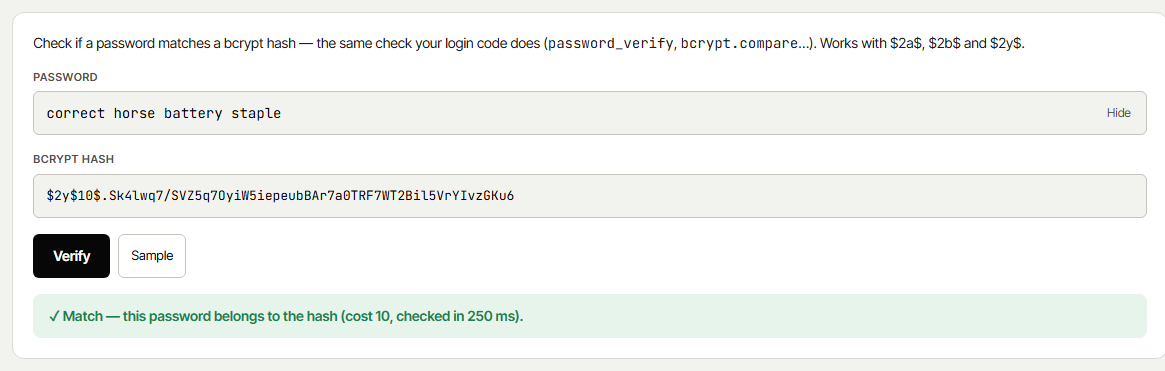 Step 02 / 04
Verifikasi Kata Sandi
Masukkan kata sandi dan hash yang disimpan untuk melihat apakah keduanya cocok — pemeriksaan yang sama seperti password_verify() atau bcrypt.compare() dalam kode login Anda.
- →Berfungsi dengan hash $2a$, $2b$ dan $2y$
- →“Verifikasi hash ini” mengisi kedua bidang dari generator
- →Menampilkan biaya dan berapa lama pemeriksaan berlangsung
-
manamil.dev/tools/bcrypt-hash-generator
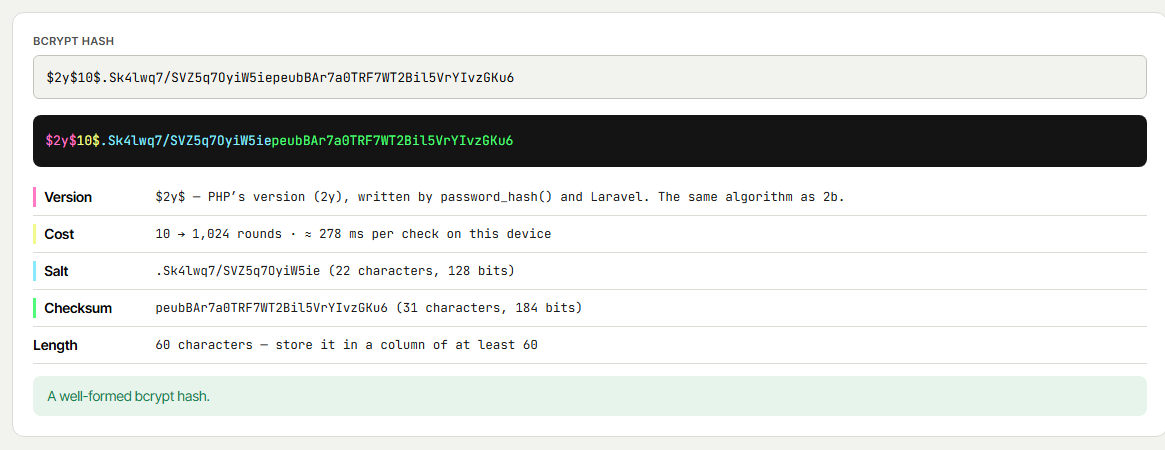 Step 03 / 04
Analisis Hash
Tempel hash bcrypt apa saja untuk melihat komposisinya dan apakah ada yang salah.
- →Versi, biaya, garam 22 karakter, dan checksum 31 karakter, berwarna
- →Memberi peringatan tentang hash terpotong, biaya rendah, dan karakter tidak valid
- →Memberi tahu berapa lama satu pemeriksaan memakan waktu di perangkat Anda
-
manamil.dev/tools/bcrypt-hash-generator
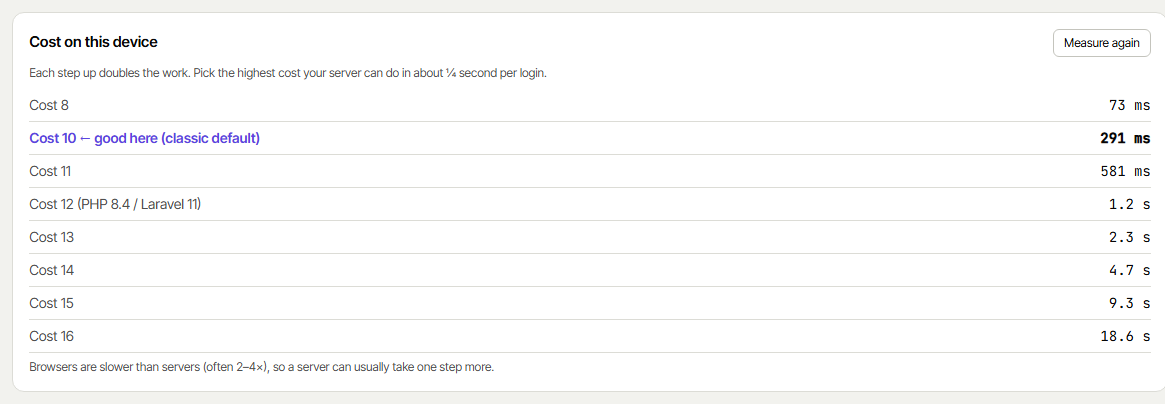 Step 04 / 04
Pilih Biaya
Alat ini mengukur perangkat Anda dan menunjukkan berapa lama setiap faktor biaya memakan waktu, sehingga Anda dapat memilih nilai aman yang tidak memperlambat login Anda.
- →Targetkan sekitar 250 ms per login
- →Jangan pernah di bawah biaya 10 (OWASP)
- →Server biasanya satu langkah lebih cepat daripada peramban


Apa itu bcrypt,
dan mengapa aman.
Fungsi penghash kata sandi dari tahun 1999 oleh Niels Provos dan David Mazières, berbasis cipher Blowfish — default di PHP, Laravel, Rails, dan Spring.
Lambat dengan sengaja
MD5 atau SHA‑256 menghitung miliaran hash per detik pada kartu grafis. Bcrypt dirancang agar lambat, sehingga menebak kata sandi menjadi sangat mahal.
Selalu ditambahkan garam
Setiap hash berisi garam acak 128‑bit yang baru. Dua pengguna dengan kata sandi yang sama mendapatkan hash berbeda, dan tabel pelangi tidak lagi berfungsi.
Biaya yang dapat Anda tingkatkan
Faktor biaya menentukan 2^cost putaran kerja. Saat komputer menjadi lebih cepat, Anda menaikkannya satu tingkat dan setiap hash baru menjadi dua kali lebih sulit dipecahkan.
Satu‑arah saja
Hash bcrypt tidak dapat didekripsi. Satu‑satunya cara kembali adalah menebak dan menghash lagi — yang memang membuat bcrypt menjadi lambat.
Bagian‑bagian dari
hash bcrypt.
Selalu 60 karakter. Garam dan biaya berada di dalam hash, sehingga Anda hanya menyimpan satu string ini per pengguna.
Versi
$2y$
Varian mana yang menulis hash.
Biaya
10$
2¹⁰ = 1.024 putaran penyiapan kunci.
Garam
.Sk4lwq7/SVZ5q7OyiW5ie
22 karakter, 128 bit acak.
Checksum
peubBAr7a0TRF7WT2Bil5VrYIvzGKu6
31 karakter, hash 184 bit.
$2a$, $2b$, $2y$
dan $2x$ dijelaskan.
PHP & Laravel
Dibuat oleh password_hash() dan Hash::make() di Laravel. Label standar PHP sejak 5.3.7 — algoritma yang sama dengan $2b$.
Node, Python, Go
Versi OpenBSD saat ini (2014), digunakan oleh sebagian besar pustaka saat ini. Memperbaiki bug langka pada kata sandi di atas 255 byte.
Java & sistem lama
Label umum yang sudah lama ada. Setiap pustaka modern masih membacanya.
Warisan saja
Menandai hash yang dibuat oleh implementasi PHP lama yang memiliki bug. Hanya untuk meningkatkan data lama — jangan pernah membuat yang baru.
Hampir semua pustaka membaca ketiga label modern tersebut, sehingga hash yang dibuat oleh Laravel ($2y$) dapat diverifikasi di Node.js atau Python, dan sebaliknya.
Cara memilih
biaya bcrypt.
Setiap langkah melipatgandakan proses kerja. Pilih biaya tertinggi yang dapat ditangani server Anda dalam waktu sekitar 250 md per login — dan tidak boleh kurang dari 10, seperti yang disarankan oleh panduan OWASP.
Panel Cost on this device di alat ini mengukur komputer Anda sendiri dan menyarankan nilai. Meningkatkan biaya nanti cukup aman: hash lama akan tetap berfungsi dan dapat ditingkatkan pada login berikutnya.
5 aturan untuk
menggunakan bcrypt.
Kesalahan yang paling sering merusak login — dan cara menghindarinya. Ragu situs Anda aman? Jalankan SSL Server Test.
Bcrypt vs Argon2,
scrypt, dan SHA-256.
Peringkat pilihan umum untuk menyimpan kata sandi saat ini.
Bcrypt di PHP,
Laravel, dan Node.js.
Tab Code examples pada alat ini menyediakan cuplikan kode siap pakai dengan nilai cost Anda untuk 10 bahasa: PHP, Laravel, Node.js, Python, Django, Java, Go, C#, Ruby, dan Rust.
$hash = password_hash($password, PASSWORD_BCRYPT, ['cost' => 12]);

password_verify($password, $hash); // true / falseuse Illuminate\Support\Facades\Hash;
$hash = Hash::make($password);
Hash::check($password, $hash); // true / falseimport bcrypt from 'bcrypt';
const hash = await bcrypt.hash(password, 12);
await bcrypt.compare(password, hash); // true / falsePertanyaan
yang sering ditanyakan.
Ya. Hash dihitung di browser Anda menggunakan JavaScript; teks yang Anda ketik tidak pernah dikirim ke server kami dan tidak disimpan. Anda dapat memeriksanya sendiri: buka tab jaringan (network) browser Anda saat menekan Generate Hash — tidak ada permintaan (request) yang dibuat. Namun, untuk kata sandi produksi, hash sebaiknya dibuat oleh kode server Anda sendiri saat pengguna mendaftar.